مشکل امنیت بانکها فقط تجهیزات نیست؛ فرآیند خرید باید اصلاح شود
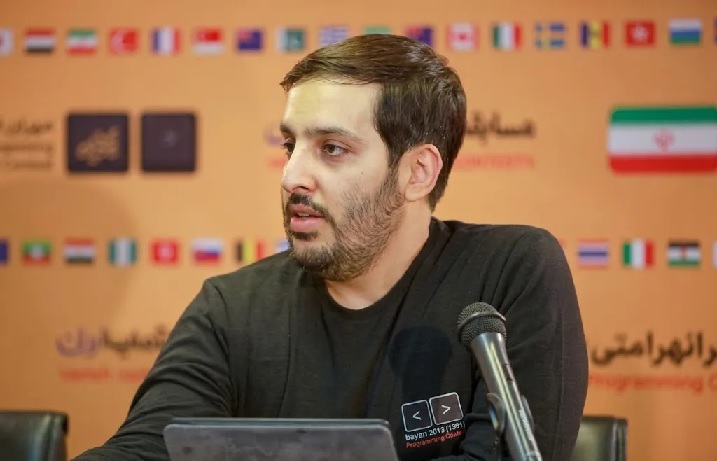
در همین زمینه، ۲۴ نیوز در گفتوگویی با علی قدیری، بنیانگذار و رئیس هیات مدیره شرکت بیان رایان، درباره ریشههای آسیبپذیری زیرساخت بانکی، فرآیند خرید تجهیزات، وابستگی به برندهای خارجی، نقش محصولات بومی، تابآوری سایبری و ضرورت اصلاح سازوکارهای تصمیمگیری در این حوزه گفتوگو کرده است.
قدیری در این گفتوگو معتقد است مسئله امنیت شبکه بانکی را نمیتوان صرفاً به کمبود تجهیزات امنیتی یا مشکلات فنی نسبت داد و فرآیند تصمیمگیری درباره تأمین تجهیزات و زیرساختها نیز باید مورد توجه قرار گیرد.
با توجه به موج حملات و اختلالات سایبری اخیر علیه شبکه بانکی کشور، از نگاه شما مهمترین ضعف این حملات در کدام لایه زیرساختی خودش را نشان داد؟ آیا مسئله اصلی کمبود ابزارهای امنیتی است یا بیشتر به معماری، مدیریت ریسک و نحوه واکنش سازمانها برمیگردد؟
در حقیقت هیچکدام. بحث اصلی، میزان کارآمدی فرآیند تصمیمگیری درباره تأمین تجهیزات و زیرساختهاست. مسئله، یک مسئله مدیریتی است. مسئله بسیار ساده است. اگر مدیران بانکی تصمیم بگیرند فرآیند خریدهای زیرساختی خود را اصلاح کنند، معضل ناامنی و ناپایداری خدمات بانکی خودبهخود حل خواهد شد.
اصلاح به چه معنی؟ مشکلاتی که هست و باید اصلاح شود چه مشکلاتی هستند؟
برای مثال، در سرورهای HP مسیری وجود دارد به نام iLO. بسیاری از حملاتی که صورت میگیرد، از طریق این iLOهاست. iLO راهکار دسترسی از راه دور به مدیریت سرور است.
وقتی سازمانها، خصوصاً بانکها، متوجه میشوند که از ناحیه iLO بهشدت آسیب میبینند و آسیبپذیر هستند، به جای اینکه در یک تصمیمگیری کارشناسی بدیهی، آن برند ناامن و آن برند مشکوک را کنار بگذارند، همچنان به سراغ آن برند میروند، اما تلاش میکنند مسیر iLO را مسدود کنند و از کار بیندازند.
کافی است به درگاه iLO اجازه اتصال به اینترنت داده نشود و کابل آن متصل نشود. اما دیدیم که با وجود این تدابیر هم، همچنان آسیبپذیریها به قوت خود باقی بودند و از جاهایی که فکرش را نمیکردند، دوباره آسیب دیدند.
در سرورهای ما دقیقاً یک مسیر جایگزین برای مدیریت از راه دور سرور در نظر گرفته شده است که بهصورت اختیاری قابل فعالسازی و نصب است؛ با این منظور که اگر مدیریت سرور از طریق عادی از دست رفت، یک راه جایگزین برای از دور خارج کردن آن سرور وجود داشته باشد و آسیبها به حداقل برسد.
اما متأسفانه شبکه بانکی به دلیل فرآیندها و عرفهای خاصی که در تعاملات بین خریدار و فروشنده وجود دارد و این تعاملات و عرفها مورد پسند عمده جوانان نخبه کشور نیست، تمایلی به محصولات بومی که قابلیتهای خود را به اثبات رساندهاند ندارد.
محصولات و سامانههای بومی شما دقیقاً چه نقشی میتواند در بهبود این وضعیت ایفا کند؟ اگر بخواهید فقط یک مزیت فنی محصولاتتان را برجسته کنید، آن مزیت چیست؟
محصول دانشبنیان ما که به تأیید تمام مراجع ذیصلاح هم رسیده، حداقل این حسن را دارد که در تعداد قابلتوجهی از بردها دیگر نگرانی تعبیه درِ پشتی وجود نخواهد داشت.
نکته جالبی که درباره اختلالات در سامانههای بانکی ما به چشم میخورد، بهخصوص در این مدت اخیر، این است که بعد از گذشت مدتها حتی متوجه نمیشوند مشکل از کجا بوده و صرفاً یکسری حدس و گمان مطرح میکنند. معمولاً این شرایط فقط وقتی پیش میآید که از بکدورها و درهای پشتی که عالمانه تعبیه شدهاند سوءاستفاده شود.
یک محصول بومی که در کشور وجود دارد، طراحانش در کشور هستند، شرکت شناسنامهدار پشت آن است و در حوزه قضایی و نظارتی کشور فعالیت میکند، قاعدتاً بعد از اینکه تأییدیههای لازم را گرفت و آزمونهای لازم را پشت سر گذاشت، دیگر اینگونه نگرانیها درباره آن وجود نخواهد داشت.
ولی متأسفانه آنقدر اعداد و ارقام در حوزه خریدهای زیرساخت شبکه بانکی بالاست که در آن شرایط، آن چیزی که حرف اول را میزند صرفاً بحثهای مالی و انتفاعات مالی است؛ دیگر جایی برای بحث علمی و کارشناسی خالص باقی نمیماند.
یک مثال برای شما بزنم؛ فقط یکی از بانکهای کشور اخیراً مجدداً حدود ۱۸ هزار میلیارد تومان صرف خرید یکسری از تجهیزات زیرساختی آمریکایی کرده است.
یا بانک دیگری که حدود ۳۰۰ سرورش همگی به یکباره آسیب دیده بودند و هر عقل سلیمی حکم میکرد که مجدداً به سراغ آن برند ناامن آمریکایی نروند، در خرید بعدی باز هم همان برند را تهیه کرد؛ و این حیرتانگیز و شگفتانگیز است.
با وجود رشد محصولات امنیتی داخلی، هنوز بخشی از سازمانهای بزرگ به برندهای خارجی اعتماد بیشتری دارند؛ حتی در مواردی که نسخههای غیررسمی یا کرکشده استفاده میشود. از نظر شما مهمترین دلیل این بیاعتمادی چیست و چه چیزی میتواند مدیران امنیت و فناوری را واقعاً قانع کند که یک محصول بومی را جایگزین نمونه خارجی کنند؟
واقعاً بحث اعتماد نیست. ما در تعامل با سازمانهایی بودیم که یک سال و نیم وقت ما را به بهانه اعتماد گرفتند. در نهایت، زمانی که دیگر هیچ بهانهای باقی نمانده بود، نه بهانه کارکردی و پرفورمنسی داشتند، نه بهانه امنیت، نه بهانه قیمت، نه بهانه طول زمان تأمین محصول و نه بهانه مجوزها؛ باز هم تصمیمی را که از قبل گرفته بودند ادامه دادند.
یعنی وقتی تصمیم خود را از قبل گرفته باشید، دیگر هیچ استدلالی و هیچ واقعهای نمیتواند شما را از آن تصمیم منصرف کند.
رابطه برخی مدیران بانکی با برخی از واسطهها و فروشندههای تجهیزات خارجی در ایران آنقدر تنگاتنگ، پیچیده، عمیق و پرمنفعت است که هیچ چیز نمیتواند تغییری در آن ایجاد کند. متأسفانه در این بین، نهادهای مسؤول و نظارتی نیز به وظیفه خود عمل نمیکنند.
اگر بخواهیم از تجربه حملات و اختلالات ماههای اخیر یک درس عملی برای مدیران بانکی و زیرساختهای حیاتی کشور استخراج کنیم، اقدامات فوری که به نظر شما باید همین امروز انجام دهند چیست؟ و در کنار آن، دولت و نهادهای متولی امنیت سایبری چه تغییری باید در سیاستگذاری و همکاری با شرکتهای بومی ایجاد کنند؟
اولین مشکل، مشکل نبود شفافیت است. تا زمانی که خریدهای بانکی بهصورت شبهمحرمانه و از طریق مناقصههای محدود برگزار میشود و تا زمانی که همیشه تأمینکنندگان بهخصوصی نیازمندیهای بانکها را تأمین میکنند، میتوان گفت که همین آش بوده و همین آش خواهد بود و همین کاسه.
پس مسئله اول، شفافشدن است.
مسئله دوم، تنوعبخشی به مسیرهای تأمین تجهیزات است. باید از برندهای متعدد استفاده شود و بانکها نباید به اصطلاح Vendor Lock شوند روی محصولات خارجی، بهخصوص محصولات خارجیای که کشور ما در مورد آنها تحریم است. این وابستهسازی صنعت بانکی کشور به تجهیزات خاص با برندهای خاص، تصمیم واقعاً عجیب و غیرمنطقی است.
مسؤولین بانکی ما، به نوعی میتوان گفت که به این تجهیزات اعتیاد پیدا کردهاند و حاضر نیستند این ابر ذهنیای را که به دور مکانیسم تصمیمگیری تعیینکننده تجهیزات شکل گرفته است بزدایند و از شر این مه و غبار خارج شوند.
البته بخش زیادی از این تصمیمهای اشتباه به عدم اطلاع برمیگردد، ولی متأسفانه بخشی نیز ناشی از سودجویی و منفعتطلبیهای غیرمتعارف تصمیمگیران و تصمیمسازان در این حوزه است.
فراموش نکردهایم که مدت زمان زیادی از بیرون آمدن برخی فیلمهای جلسات تصمیمسازی برای مناقصات عظیم بانکی نگذشته است و متأسفانه هنوز هم آن مسئله تعیین تکلیف نشده است.
تحول در نظام بانکداری ایران بدون اصلاح فرآیند خرید تجهیزات و شفافسازی و سالمسازی آن عملاً غیرممکن است. و داریم میبینیم که کراراً از یک سوراخ در این زمینه گزیده میشویم که واقعاً جای حیرت و شگفتی دارد.
گفتن این حرف تلخ است، اما واقعاً هیچ چارهای جز یک تحول کامل و جایگزینی کامل برای متولیان خرید تجهیزات دستگاههای بانکی وجود ندارد.
تنها راه این است که افراد جدید و متخصص و متعهد و هوشیار و مقاوم مسئولیت خریدها را به عهده بگیرند؛ افرادی که هیچ چیز برایشان بالاتر از امنیت دادههای مردم، حفظ امنیت سرمایهها و پولهای مردم، حفظ منافع بانکی که در آن کار میکنند و حفظ منافع کشوری که تابعیتش را دارند و در آن زندگی میکنند، نباشد.
جمعبندی
گفتوگوی ۲۴ نیوز با علی قدیری، بحث امنیت شبکه بانکی را از سطح تجهیزات امنیتی فراتر میبرد و روی موضوعاتی مانند فرآیند تأمین تجهیزات، معماری زیرساخت، مسیرهای مدیریت از راه دور، وابستگی به برندهای خاص و استفاده از ظرفیت محصولات بومی تمرکز دارد.
در این گفتوگو، قدیری همچنین بر این موضوع تأکید میکند که بخشی از ریسک امنیتی شبکه بانکی را باید در فرآیندهای تصمیمگیری و خرید تجهیزات جستوجو کرد؛ موضوعی که در کنار مسائل فنی، میتواند بر پایداری و تابآوری زیرساختهای حیاتی کشور اثرگذار باشد.
مطالب و نکات و مثالهای مطرح شده درباره خرید تجهیزات، مبالغ خرید، آسیبپذیری برخی تجهیزات و عملکرد برخی بانکها و نهادها، در این گزارش بهعنوان دیدگاه و اظهارات مصاحبهشونده نقل شدهاند و برای تبدیلشدن به ادعاهای قطعی، نیازمند مستندات و بررسی مستقل هستند.
